
OpenSSH und Alpine Linux warnt vor nischigem, aber gravierendem Bug
OpenSSH 10.6p2 umgeht einen Bug, der zwar schwerwiegend ist, aber eher wenige Setups betrifft – und wohl auch nicht in OpenSSH selbst liegt.
OpenSSH und Alpine Linux warnt vor nischigem, aber gravierendem Bug
Erster Bericht gestern, letzter vor 4 Std. · Alles zum Thema OpenSSH 10.6 →
Diskutiert beiHacker News247 Punkte · 335 Kommentare
OpenSSH 10.6p2 umgeht einen Bug, der zwar schwerwiegend ist, aber eher wenige Setups betrifft – und wohl auch nicht in OpenSSH selbst liegt.
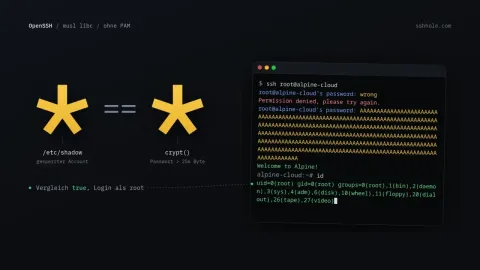
Mit einem beliebigen Passwort ab 257 Byte als root per SSH auf die Kiste: Die Lücke *sshole trifft OpenSSH auf Systemen mit musl libc.
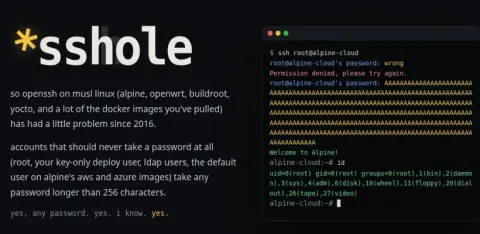
Eine seit 2016 bestehende OpenSSH-Lücke erlaubt die Anmeldung …

Die jüngst veröffentlichte OpenSSH-Version 10.6p2 enthält einen Workaround für eine kritische Sicherheitslücke. Betroffen sind laut den SSH-Entwicklern Linux-Systeme, die „musl libc“ ohne die …
Einige Linux-Systeme lassen sich durch sehr lange Passworteingaben über SSH infiltrieren, manchmal sogar mit Root-Zugriff. Angreifer nutzen das bereits aus. (Sicherheitslücke, Linux)
 Golem.deDE


