OpenSSH 10.6
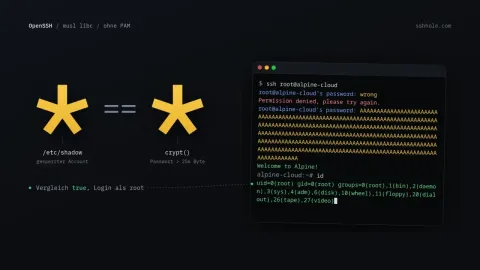
Mit einem beliebigen Passwort ab 257 Byte als root per SSH auf die Kiste: Die Lücke *sshole trifft OpenSSH auf Systemen mit musl libc.
Linux und Ich
7 Beiträge7 QuellenDE 2 · EN 5
In den 24 Stunden bis 6 Uhr haben 44 Quellen 104 Beiträge veröffentlicht. Über die größte Geschichte berichteten 7 Quellen: „OpenSSH 10.6“. Neu zu Supernovas wurden OpenSSH 10.6 und OpenSSH. Als Komet steigt OpenAI auf. Dazu kamen 3 neue Versionen.
Größte GeschichteOpenSSH 10.65 Quellen berichten · 5 deutsche, 5 englische Quellen
Mit einem beliebigen Passwort ab 257 Byte als root per SSH auf die Kiste: Die Lücke *sshole trifft OpenSSH auf Systemen mit musl libc.
Linux und Ich
7 Beiträge7 QuellenDE 2 · EN 5
Mit einem beliebigen Passwort ab 257 Byte als root per SSH auf die Kiste: Die Lücke *sshole trifft OpenSSH auf Systemen mit musl libc.
Linux und Ich
4 Beiträge4 QuellenDE 2 · EN 2
Komet · 3 Quellen
Marius' Welt
LinuxNews
Linux und Ich
Linux und Ich
heise online
LinuxNews

Laut OpenAI haben KI-Agenten bei internen Tests 948 Root-Lücken in einem Linux-System aufgedeckt - und obendrein passende Patches entwickelt. (Sicherheitslücke, Linux-Kernel)