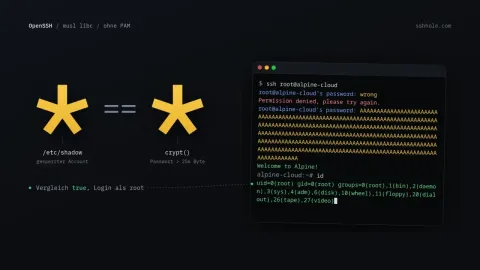
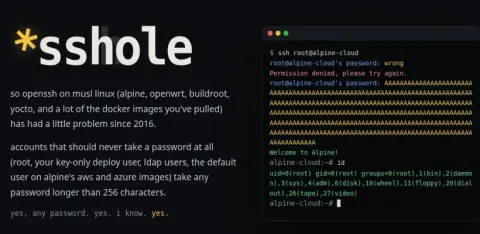
Einige Linux-Systeme lassen sich durch sehr lange Passworteingaben über SSH infiltrieren, manchmal sogar mit Root-Zugriff. Angreifer nutzen das bereits aus. (Sicherheitslücke, Linux)
Einige Linux-Systeme lassen sich durch sehr lange Passworteingaben über SSH infiltrieren, manchmal sogar mit Root-Zugriff. Angreifer nutzen das bereits aus. (Sicherheitslücke, Linux)
Die jüngst veröffentlichte OpenSSH-Version 10.6p2 enthält einen Workaround für eine kritische Sicherheitslücke. Betroffen sind laut den SSH-Entwicklern Linux-Systeme, die „musl libc“ ohne die …
In an announcement posted on social media, Damien Miller (djm@) writes, OpenSSH 10.6p2 has been released with a workaround for a critical vulnerability.
In their usual, unassuming fashion, the OpenSSH project have released a new version, release 10.6. The full text of the 10.6 release nodes reads: OpenSSH 10.6 was released on 2026-10-06.

 Golem.deDE