
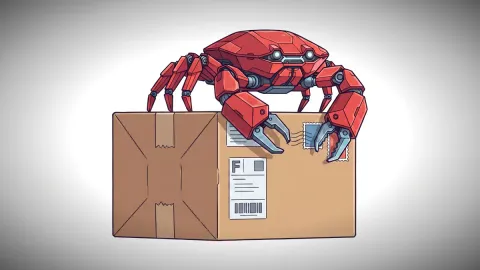
Zu junge Pakete müssen draußen bleiben: Rust schützt die Lieferkette
Mehr Sicherheit für die Lieferkette: Das Rust-Projekt lässt Entwickler optional auf die Cargo-Bremse treten. Zu junge Pakete weist Cargo ab.
Angriffe auf die Lieferkette zielen nicht auf ein Programm selbst, sondern auf das, woraus es gebaut wird: Pakete aus npm, PyPI oder Crates, Build-Systeme und Update-Server. Ein manipuliertes Paket erreicht so viele Projekte auf einmal. Hier geht es um Vorfälle, Gegenmaßnahmen wie signierte Pakete und reproduzierbare Builds.
Mehr Sicherheit für die Lieferkette: Das Rust-Projekt lässt Entwickler optional auf die Cargo-Bremse treten. Zu junge Pakete weist Cargo ab.
 Datenschutz
 Verschlüsselung
 Linux-Kernel
 Ubuntu
